
RIA küberturvalisuse keskust asus juhtima Mai Kraft
Mai Kraft on tunnustatud küberturvalisuse ekspert ja juht, kellel on pikaajaline kogemus nii tehnoloogia- kui ka infoturbe valdkonnas ning küberkaitse magistrikraad Tallinna Tehnikaülikoolist. Viimased 8 aastat on Kraft töötanud Elisa Eesti infoturbejuhina, vastutades ettevõtte küberturbe valdkonna tervikliku juhtimise eest, sh küberturvalisuse strateegia, riskijuhtimise, nõuetele vastavuse, turvaintsidentide käsitlemise ning infoturbe juhtimissüsteemi toimimise tagamise eest kogu organisatsioonis. Mai on aktiivne küberturvalisuse eestkõneleja ning tal on lai kontaktivõrgustik küberturbe kogukonnas.
„Eesti edu digiriigina ei saa tulevikus põhineda ainult innovatsioonil. Sama tähtsad on usaldus, kriisivalmidus ja võime kiiresti muutuvatele küberohtudele vastu seista,“ rääkis Kraft. „Küberturvalisus on lahutamatu osa nii tehnoloogilisest innovatsioonist kui ka riigi toimimise järjepidevusest. Selle saavutamiseks tuleb süsteemselt uuendada kriitilist digitaristut, valmistuda kvantajastuks, tugevdada avaliku ja erasektori võimekust uute tehnoloogiate turvaliseks kasutuselevõtuks ning kujundada turvaline käitumine inimeste jaoks loomulikuks valikuks. Turvalisus peab olema süsteemidesse sisse ehitatud.“
RIA otsib riigi IT-peaarhitekti: digiriik vajab senisest tugevamat tervikvaadet
„Eestis on palju väga tugevaid arhitekte ja tehnoloogiajuhte, kuid seni on puudunud inimene, kelle ülesanne on hoida just riigiülest tehnilist tervikpilti. IT-peaarhitekt ei hakka asutustele ette kirjutama, kuidas nad oma süsteeme ehitavad. Küsimus on selles, kuidas teha ühiselt paremaid valikuid seal, kus ühe asutuse otsus mõjutab kogu digiriiki,“ ütles Heiter.
Riigi IT-peaarhitekt hakkab kujundama koos tehnoloogiakogukonnaga riigiülest IT-arhitektuuri visiooni, põhimõtteid ja standardeid. Tema ülesanne on kaardistada tehnoloogilist võlga ja arhitektuurseid riske, et aidata vähendada dubleerivate lahenduste loomist ning suurendada kesksete teenuste ja ühiste komponentide kasutamist. Samuti hakkab IT-peaarhitekt vedama riigi arhitektide võrgustikku ning toob arhitektuurse vaate riigi oluliste digiarenduste ja investeeringute kavandamisse.
Enne kui uus inimene ametisse asub, istusid kaks endist riigi IT-peaarhitekti, Madis Tapupere ja Kristo Vaher, koos RIA juhtkonna ja RIA peaarhitektiga maha, et arutada kõige lihtsama ja samas kõige raskema küsimuse üle: mille jaoks see roll õieti on ning mis ootab ees seda, kes selle vastu võtab. Loe pikemalt RIA blogist.
Ootame konkursile tugeva tehnilise taustaga kandidaate nii avalikust kui ka erasektorist. Lisaks arhitektuuri- ja arenduskogemusele eeldab ametikoht võimet juhtida koostööd üle organisatsioonipiiride ning selgitada tehnoloogiliste valikute mõju nii inseneridele kui ka tippjuhtidele.
Riigi IT-peaarhitekti avalikul konkursil kandideerimiseks tuleb esitada CV ja essee teemal „Kuidas tagada kesksete teenuste kasutuselevõtmine ja infosüsteemide koostoime riigis?“
Kandideerimise tähtaeg on 2. oktoober 2026.
Mobiil-ID SIM-kaart tuleb välja vahetada: mida pead teadma?
Kuidas SIM-kaardi vahetamine käib?
Täpne protsess sõltub mobiilioperaatorist, kuid kõik operaatorid saadavad kliendile esmalt e-kirja või SMS-i teel teavituse SIM-kaardi vahetuse vajadusest ja kuvavad vastavat infot ka iseteenindusbüroos.
- Hangi uus SIM-kaart. Järgi oma mobiilioperaatori juhiseid. Sõltuvalt operaatorist saab uue SIM-kaardi tellida koju või pakiautomaati või vahetada selle esinduses.
- Kontrolli enne vana SIM-kaardi eemaldamist oma kontakte. Kui kontaktid on salvestatud SIM-kaardile, kopeeri need enne kaardi vahetamist telefoni. Vajadusel saab abi küsida ka operaatori esindusest.
- Võta uus SIM-kaart kasutusele ja aktiveeri Mobiil-ID uuesti. Mobiil-ID-d ei kanta vanalt SIM-kaardilt uuele üle, sest turvasertifikaadid on seotud konkreetse SIM-kaardiga. Uuel kaardil tuleb Mobiil-ID teenus uuesti aktiveerida.
- Veendu, et sul oleks olemas kehtiv ID-kaart ja selle PIN-koodid. Neid on vaja Mobiil-ID aktiveerimiseks.
- Elisa kliente teavitatakse SMS-i ja e-kirja teel ning vajalik info on nähtav ka Elisa iseteeninduses. Seal saab klient kontrollida oma Mobiil-ID sertifikaatide kehtivust ning juhiseid edasiseks tegutsemiseks.
- Tele2 kliente teavitatakse samuti etappide kaupa SMS-i, e-kirja ja iseteeninduse kaudu. SIM-kaardi vahetamise saab klient algatada iseteeninduses või pöörduda selleks esindusse.
Telia klientidele teavitatakse SMS-i teel ning uus SIM-kaart saadetakse tavapostiga kliendi kontaktaadressile. Vahetuse vajadust ja sellega seotud infot saab kontrollida Telia iseteenindusest. Vajadusel saadetakse ka täiendavaid meeldetuletusi.
Drooni küberturvalisus algab juba seadme valimisest
RIA ja Rahvusvahelise Kaitseuuringute Keskuse (RKK) värske analüüs kaardistab droonidega seotud peamised küberohud ning annab soovitusi nende maandamiseks.
Drooni valimisel tasub eelistada seadet, millel on krüpteeritud side, mitme satelliidisüsteemi tugi, krüptograafiliselt allkirjastatud uuendused ja sagedushüppega raadioside. Sama oluline on hankida droon ja selle juhtimisseade usaldusväärsest ja ametlikust kauplusest.
Drooni ja juhtimisseadme tarkvara tuleb regulaarselt uuendada ning tarkvara alla laadida ainult ametlikest allikatest.
Kontode kaitsmiseks tuleks kasutada tugevaid ja unikaalseid paroole ning võimalusel mitmeastmelist autentimist.
Drooni juhtimiseks tuleks võimalusel kasutada eraldi seadet ja võrku. Samuti tasub krüpteerida lennulogid ja tundlikud salvestused ning kustutada andmed, mida enam vaja ei ole.
Enne õhkutõusmist mõtle läbi, kuidas droon käitub side katkemise või kontrolli kaotamise korral ning vastav tegevus võimalusel eelprogrammeerida. Lennu ajal tasub droonil silm peal hoida ka siis, kui see töötab automaatrežiimil.
Globaalselt kõige levinumad on Hiina firma DJI droonid. Kuigi DJI droonid ei ole tehniliselt teistest droonidest ohtlikumad, tuleb Hiina päritolu seadmete puhul arvestada ka sealse õigusruumiga. Hiina ettevõtete kohustus teha koostööd riigi luureasutustega tähendab, et seadme tehnilise turvalisuse kõrval tuleb hinnata ka andmete käitlemisega seotud õiguslikke ja poliitilisi riske.
See ei tähenda, et DJI droonide kasutamist tuleks vältida. Riski vähendamiseks soovitame võimalusel kasutada Local Data Mode’i (LDM), mis lülitab lennu ajal internetiühenduse välja ja takistab seadmel andmete edastamist tootja serverisse.
Töövõimekaart kolis Eesti äppi
Digitaalne töövõimekaart on mugav alternatiiv senisele plastkaardile, pakub kasutajatele suuremat valikuvabadust ja tagab andmete ajakohasuse reaalajas. Töövõimekaardiga saab tõestada oma osalist või puuduvat töövõimet. Samuti annab kaart õiguse soodustustele nii riigiasutustes kui ka eraettevõtetes (nt kultuuri- ja transpordisektoris).
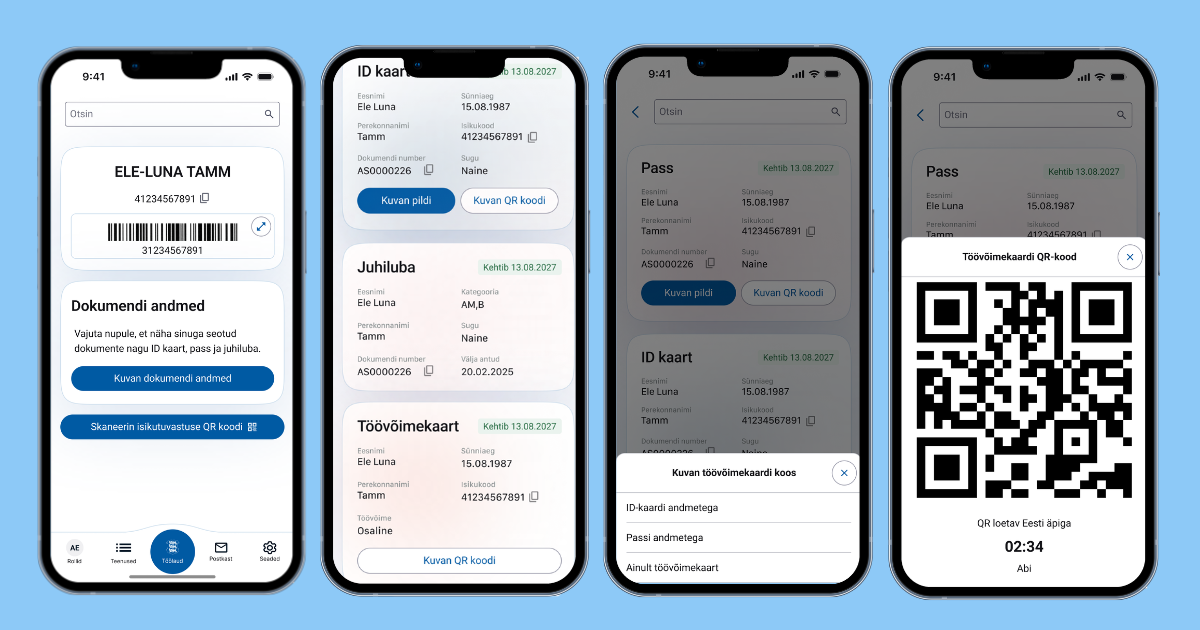
Töövõimekaardi lisandumine Eesti äppi inimestele veel ühe mugava võimaluse oma töövõime andmeid vaadata ja esitada. Eesti äpi eesmärk on teha olulised riigi teenused ja dokumendi andmed inimesele mugavalt kättesaadavaks otse telefonis. Töövõimekaardi lisandumisega ei pea inimene enam lootma ainult plastikaardile, vaid saab oma töövõime andmeid vaadata ja vajaduse korral esitada äpi kaudu. Eesti äpis kuvatavad andmed pärinevad riiklikest registritest ja on seetõttu alati ajakohased.
Töövõimekaart kehtib koos isikut tõendava dokumendiga. Eesti äpis saab töövõimekaardi esitada koos ID-kaardi või passi andmetega või kuvada ainult töövõimekaardi andmed.
Töövõimekaardi leiab Eesti äpis dokumendiandmete vaatest. Selleks tuleb äppi sisse logida, valida töölaualt “Kuvan dokumendi andmed” ning avada dokumentide nimekirjast töövõimekaart. Kaardil kuvatakse inimese nimi, töövõime staatus, sünniaeg, isikukood ja kaardi kehtivusaeg.
Saa otse postkasti küberturvalisuse ja riigi infosüsteemi olulisemad uudised.
Loomise kuupäev: 22.09.2026
