Ühes hiljutises juhtumis laadis inimene näilise töövestluse käigus oma arvutisse tarkvaraprojekti, millesse oli peidetud pahatahtlik kood. Kui ta pettuse avastas, oli juba hilja – ta oli kaotanud kontrolli oma krüptorahakoti üle, milles oli ligi 10 000 dollari väärtuses krüptoraha.
Ründeskeem on pealtnäha lihtne: kurjategijad esinevad värbajatena, pakuvad tööd ja paluvad kandidaadil töövestluse käigus täita praktilise ülesande. Tegelik eesmärk on panna ohver enda teadmata oma arvutis pahavara käivitama.
RIA analüüsi põhjal kattusid ühe hiljuti Eestis aset leidnud juhtumi tehnilised tunnused Põhja-Korea riiklike küberkurjategijatega seostatud ründekampaaniaga, mis on tuntud nime all „Contagious Interview“. Lisaks sarnasele ründemeetodile tuvastati kattuvusi pahavara käivitamise viisides, kasutatud failides ning sama kampaaniaga varem seostatud käsu- ja juhtimistaristus.
Kuidas rünnak toimib?
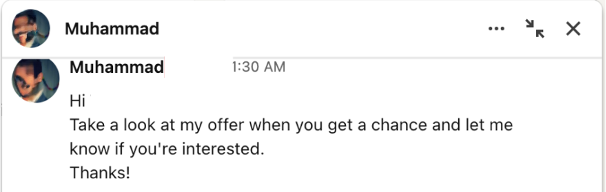
Kõik algab usutavana näivast tööpakkumisest. Ründaja võtab LinkedInis ühendust inimesega, kelle taust ja oskused sobivad pakutava ametikohaga ning tutvustab talle võimalikku koostöövõimalust.
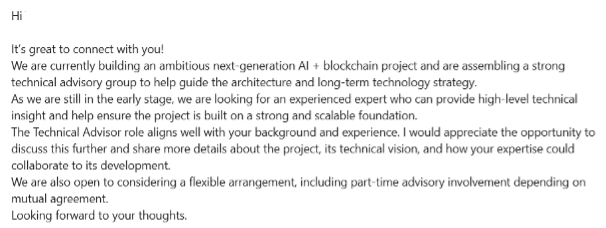
Ühes RIA-le teadaolevas juhtumis pakuti ohvrile tehnilise nõustaja rolli väidetavalt arendatavas projektis, mis ühendab tehisintellekti ja plokiahelatehnoloogiat. Pakkumine nägi ette paindlikku koostööd ja võimalust panustada projekti osalise koormusega.
Kui kandidaat pakkumise vastu huvi tunneb, lepitakse kokku videokõne. Selle käigus tutvustatakse talle näilist arendusprojekti ja palutakse täita praktiline ülesanne.
Seejuures ei pruugi töövestlust korraldav inimene olla rünnaku tegelik korraldaja. Põhja-Koreaga seostatud kampaaniate puhul on dokumenteeritud juhtumeid, kus töövestlusi korraldavad välismaalt palgatud vahendajad, kes esinevad värbajate või tööandjatena. Samuti on kasutatud tehisintellekti abil loodud või muudetud nägusid ja hääli, et varjata osalejate tegelikku identiteeti.
Oht peitub praktilises ülesandes
Töövestluse käigus palutakse kandidaadil laadida GitHubist või mõnelt teiselt koodimajutusplatvormilt alla tarkvaraprojekt ja avada see oma arenduskeskkonnas, näiteks Visual Studio Code’is või Cursoris.
Esmapilgul võib kõik tunduda tavapärane. Projekt ei pruugi esmapilgul tavapärasest tarkvaraprojektist erineda, kuid selle failidesse on peidetud pahatahtlikud käsud.
Ründajad kasutavad muu hulgas ära arenduskeskkondade võimalust käivitada koodi automaatselt. Näiteks saab Visual Studio Code'is seadistada ülesandeid, mis käivituvad projekti avamisel. Kui kasutaja on märkinud projekti usaldusväärseks ja lubanud automaatsed toimingud, võib pahavara käivituda ilma, et ta peaks ise ühtegi programmi käivitama.
Pahatahtlikud käsud võivad peituda ka tavapärastes tarkvarakomponentide paigaldamise toimingutes. Näiteks JavaScripti projektides sõltuvuste paigaldamiseks kasutatav käsk npm install võib käivitada projektis määratud täiendavaid skripte. Nende kaudu saavad ründajad pahavara ohvri arvutis tööle panna.
Millised võivad olla rünnaku tagajärjed?
Pahavara käivitamise tagajärjed ei pruugi avalduda kohe. Ohver ei pruugi esialgu arugi saada, et tema arvutis tegutseb pahatahtlik programm. Kahju võib ulatuda seadmesse salvestatud andmete vargusest kuni märkimisväärse rahalise kaotuseni.
Teises RIA-le teadaolevas juhtumis võttis pettur LinkedIni kaudu ühendust krüptovaldkonnas tegutseva ettevõtte tegevjuhiga ja korraldas temaga Google Meetis töövestluse. Vestluse käigus tutvustas ründaja Figma keskkonnas näilist arendusprojekti.
Eriliseks tegi juhtumi ründaja põhjalik ettevalmistus. Ohvri sõnul tundis pettur väga hästi nii tema ettevõtte tegevust kui ka tööprotsesse. See viitab, et ründaja oli enne ühenduse võtmist sihtmärgi tausta hoolikalt uurinud. Tegemist ei olnud juhusliku, võimalikult paljude inimesteni jõudmiseks mõeldud petuskeemiga, vaid konkreetsele inimesele suunatud rünnakuga.
Ohver kahtlustas juba vestluse ajal pettust, kuid otsustas teadlikult kaasa mängida.
Töövestluse käigus palus ründaja tal laadida GitHubist ja Codebergist alla kaks tarkvaraprojekti ning avada need Cursori arenduskeskkonnas. Hilisem analüüs näitas, et mõlemad projektid sisaldasid pahatahtlikku koodi.
Esimene pahavaraga seotud protsess käivitus ohvri macOS-arvutis juba töövestluse ajal. Pahavara laadis arvutisse täiendavaid komponente ja lõi ühenduse ründajate käsu- ja juhtimisserveritega.
Analüüs näitas, et üks pahatahtlikest komponentidest võimaldas edastada ründajale süsteemiandmeid ja käivitada serverist saadetud JavaScripti koodi. Teine komponent võimaldas saata serverisse programmi keskkonnamuutujaid, mis võivad sisaldada näiteks API-võtmeid ja muid ligipääsuandmeid.
Seega võib pealtnäha süütu tööülesanne anda ründajale ligipääsu nii inimese seadmes olevatele andmetele kui ka tööalastele süsteemidele.
Kuidas end selliste rünnakute eest kaitsta?
- Kontrolli tööpakkumise ja värbaja usaldusväärsust. Suhtu ettevaatlikult tundmatute inimeste LinkedInis või teistes sotsiaalmeediakanalites tehtud tööpakkumistesse. Eriti tähelepanelik tasub olla juhul, kui töövestluse käigus palutakse alla laadida ja käivitada tundmatut koodi või rakendusi. Võimalusel kontrolli tööpakkumise olemasolu ettevõtte ametlikult veebilehelt või võta ettevõttega otse ühendust.
- Ära käivita tundmatut koodi oma isiklikus ega tööarvutis. Kui töövestlusel palutakse alla laadida ja testida võõrast tarkvaraprojekti, kasuta selleks eraldi testkeskkonda, näiteks virtuaalmasinat. Testkeskkonnas ei tohiks olla isiklikke ega tööalaseid paroole, ligipääsuvõtmeid ega muid tundlikke andmeid. Eriti oluline on vältida tundmatu koodi käivitamist tööarvutis, mille kaudu pääseb ligi organisatsiooni infosüsteemidele.
- Piira arenduskeskkonnas koodi automaatset käivitamist. Visual Studio Code'is aitab tundmatute projektide puhul riski vähendada Workspace Trusti Restricted Mode, mis piirab koodi automaatset käivitamist. Lisaks saab automaatsed ülesanded keelata seadistusega task.allowAutomaticTasks: off. Ära märgi tundmatut projekti usaldusväärseks ega luba automaatsete ülesannete täitmist enne, kui oled nende sisu kontrollinud.
- Anna võimalikust küberintsidendist teada.
Kui kahtlustad, et oled sattunud sellise rünnaku ohvriks, teavita sellest RIA intsidentide käsitlemise osakonda (CERT-EE) aadressil [email protected] või veebilehel raport.cert.ee. Samuti tasub võimalikust pettusest teada anda platvormidele, mille kaudu ründajad tegutsevad, näiteks LinkedInile ja GitHubile.
Pea meeles: veenev tööpakkumine ja professionaalselt korraldatud töövestlus ei taga, et teisel pool ekraani on päriselt värbaja. Kui sul palutakse töövestluse käigus tundmatut koodi alla laadida või käivitada, kontrolli esmalt selle päritolu ja ohutust.
Loomise kuupäev: 20.10.2026