
- Augustis esines taas tõrkeid mitme teenuse töös, näiteks ei toiminud lennujaama ABC-väravad, esines häireid GovSSO töös ja Pärnu haiglas oli võrgukatkestus. Üht Harjumaa kooli tabas lunavararünne. Levis Transpordiameti nimel saadetud õngitsuskampaania.
- Augusti alguses toimus rahvusvaheline tüdrukute küberlaager CyberWizards. Kirjutasime RIA blogis seadmekoodi õngitsustest. Avaldasime droonide küberturvalisuse analüüsi.
- Lätit tabas taas küberrünne. OpenAI ja Anthropicu mudelite kontrollimisel avastati uusi turvarikkumisi. President Trump andis välja memorandumi, mille tulemusel saavad küberturbe-ettevõtted edaspidi võimaluse viia läbi ründeoperatsioone rahvusvaheliste kriminaalsete võrgustike vastu. Norra valitsuse digitaalset taristut tabas massiivne ummistusrünnak.
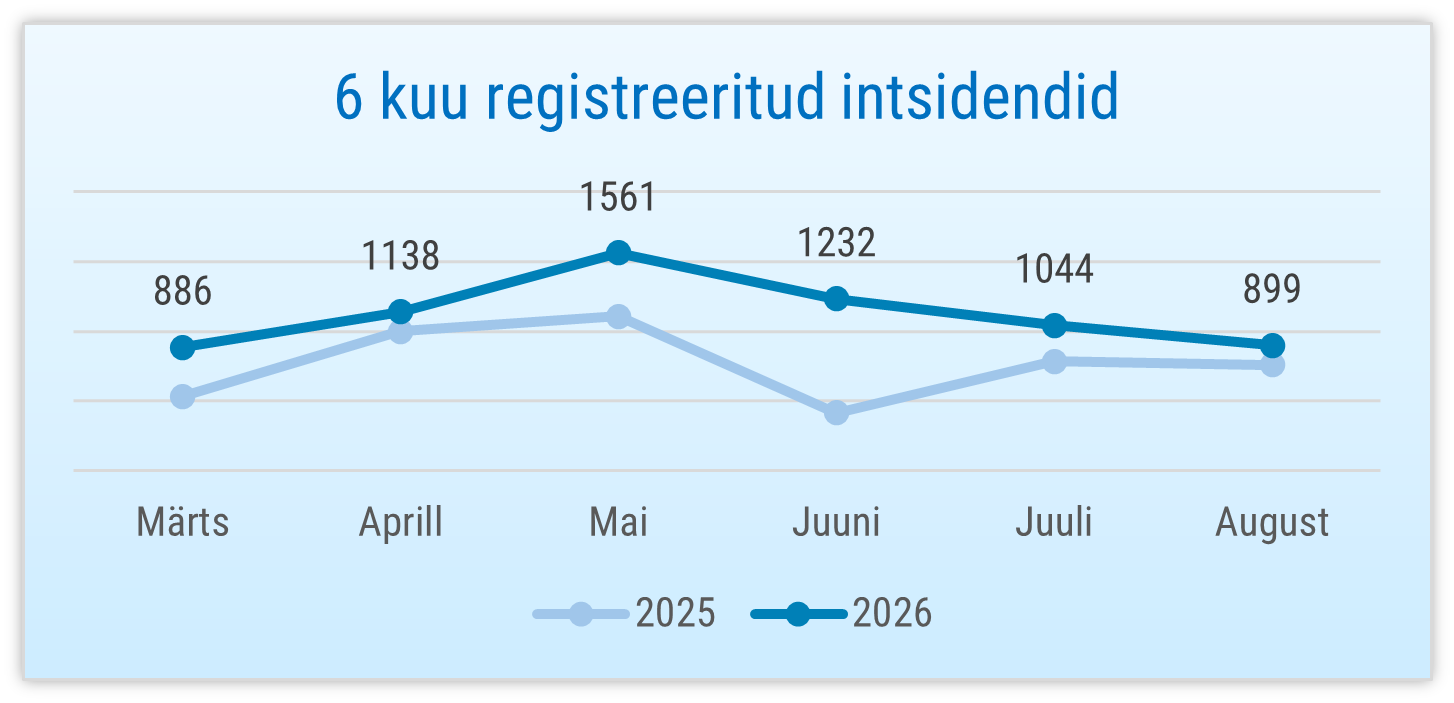
CERT-EE-le teavitatud intsidendid, millel oli mõju andmete või infosüsteemide konfidentsiaalsusele, terviklusele või käideldavusele.
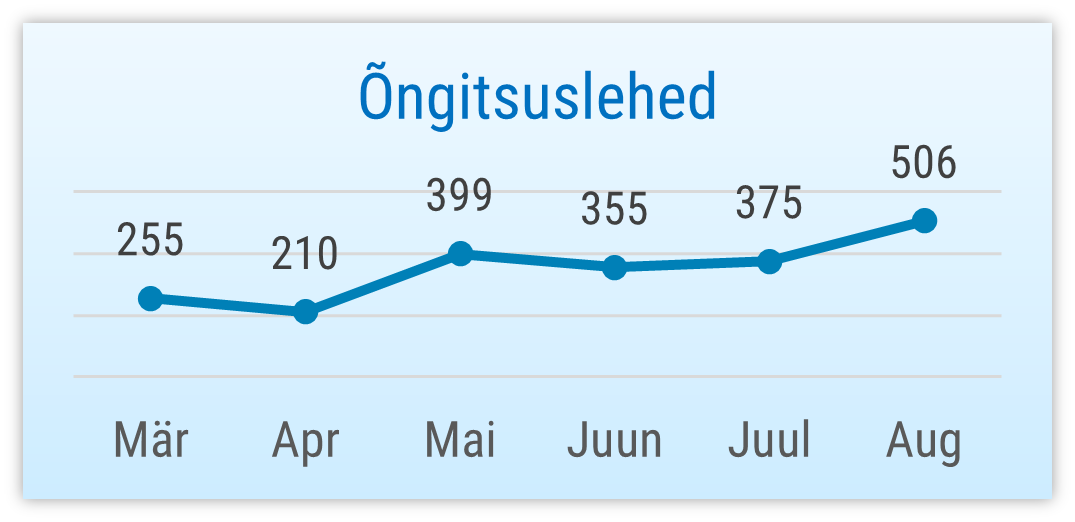
Õngitsuslehed moodustavad suurema osa CERT-EE registreeritud intsidentidest.
Olukord Eesti küberruumis
Paraku ei möödunud ka augustikuu ilma oluliste teenuste katkestusteta.
4. augustil alates 13.11 ei toiminud Tallinna lennujaamast väljuval suunal ABC-väravad ehk automaatne piirikontroll. Neljast väravast kolme töö taastus kell 15.22, neljanda oma 17.50. Väravate töö taastus pärast nende taaskäivitamist ja intsidendi põhjuseks olid tehnilised rikked.
Kahel päeval esines tõrkeid Swedbanki teenuste töös. 7. augustil ajavahemikul 16.13 kuni 19.45 oli häireid maksete teostamisel ja 8. augustil 11.41 kuni 13.23 olid lisaks maksetele häiritud panka sisselogimine (veebilehitsejast ja äpist) ning sularaha väljavõtmine. Kummalgi juhul polnud rikete põhjuseks küberrünnak, vaid tehniline tõrge.
10. augustil ajavahemikul 11.35 kuni 12.26 oli Pärnu haiglas võrgukatkestus, mille tõttu polnud võimalik kasutada IT-teenuseid. Katkestus, mis põhjustas häireid haigla tavapärases töös, tekkis seadistusvea tõttu.
24. augustil ajavahemikul 10.30 kuni 16.50 oli tõrkeid riigi infosüsteemi ameti (RIA) hallatavas riigi keskses sisselogimisteenuses GovSSO. Sellest tulenevalt oli häireid mitmesse riiklikku e-teenusesse, sh eesti.ee ja terviseportaali, sisenemisel. Hetkel ei ole veel täpsemalt selgunud, et mis tõrkeid põhjustas.
28. augustil krüpteeris lunavara ühes Harjumaa koolis failiserveri, printserveri ja domeenikontrolleri. Praeguseks on peamised teenused taastatud. Juhtumi täpsemad asjaolud on selgumisel. Ka varasemalt on kooliaasta algus toonud kaasa küberründeid koolide ja haridusvaldkonna teenuste vastu. Näiteks korraldati mõned aastad tagasi regulaarselt teenusetõkestusründeid eKooli vastu ja arvatavasti olid rünnete taga õpilased ise.
Avaldasime 18. augustil uue ID-tarkvara. Peale DigiDoc4 uusima versiooni paigaldamist võis osadel Windowsi kasutajatel esineda tõrkeid rakenduse avamisel, allkirjade kontrollimisel ja dokumentide allkirjastamisel. Probleem võis esineda Windowsi arvutites, kus kasutajanimes või kasutajaprofiili kausta nimes on täpitähti või erisümboleid. Oleme probleemi põhjuse tuvastanud ja avaldasime 1. septembril uue ID tarkvara versiooni 26.8, kus viga on parandatud.
Augustis levis Transpordiameti nimel õngitsuskampaania. Kasutajatele saadeti sõnum, milles väideti, et isik on parkinud tasulises tsoonis ja saanud selle eest trahvi. Sõnumis suunati inimest enda kaardiandmeid sisestama ja väidetavat trahvi tasuma. Link aga viis kelmide loodud lehele, mille eesmärgiks on saada ligipääs pangakontole ja sealt raha varastada. Tuletame meelde, et politsei ega Transpordiamet ei saada trahviteateid SMSiga.
Õngitsussõnumi tunneb ära järgmiste tunnuste alusel:
- See on tihti saadetud kahtlaselt välismaa numbrilt.
- Sisaldab suvalist veebilinki, millelt suunatakse andmeid sisestama või sisse logima.
- Sõnumis suunatakse midagi kiireloomuliselt tegema.
- Sõnumis on kahtlane ja ebakorrekente keelekasutus.
RIA tegevused küberturvalisuse parandamisel Eestis
Euroopa Liidu elektroonilise identiteedi ja usaldusteenuste määruse eIDAS uuendamise tõttu tuleb kõigil mobiil-ID kasutajatel selle kasutamise jätkamiseks vahetada välja SIM-kaart enne 19. maid 2027. Kasutajate jaoks Mobiil-ID kasutamise põhimõtted ei muutu, e-teenustesse saab jätkuvalt sisse logida ja digiallkirju anda samal viisil nagu seni. Mobiil-ID kasutajaid teavitab SIM-kaardi vahetamise vajadusest nende mobiilioperaator, kes jagab ka täpsemaid juhiseid. Loe pikemalt selle kohta RIA kodulehelt. Küberkelmid noppisid selle info kiirelt üles ja juba järgmisel päeval peale ametliku teavituse avaldamist hakkasid levima Mobiil-ID uuendamise õngitsuskirjad. Kirjades väideti, et tuleks üle kontrollida Mobiil-ID ja pangateenuste seaded ning suunasid kasutaja õngitsuslehele oma andmeid sisestama.
3.–8. augustini toimus Kehtnas rahvusvaheline tüdrukute küberlaager CyberWizards. Tänavu toimus laager juba neljandat korda ning seal osales üheksast erinevast riigist 93 tüdrukut. Lisaks Läti, Poola, Tšehhi, Ungari, Ukraina ja Küprose tüdrukutele osalesid sel korral esimest korda noored ka Bahamalt ja Fidžilt. Laagri peamiseks eesmärgiks on tutvustada tüdrukutele küberturvalisust ja IT-d, kui võimalikke edasiõppimise- ja karjäärivalikuid. Nädala jooksul lahendasid osalejad praktilisi küberturvalisuse ülesandeid, õppisid programmeerimise ja digiturvalisuse aluseid, osalesid töötubades ning arendasid meeskonnatöö- ja probleemilahendusoskusi. Loe laagri kohta ka meie kodulehelt.
Küberkurjategijad leiavad pidevalt uusi viise, kuidas mööda hiilida ka kõige tugevamatest autentimismeetmetest. Üks viimastel ajal sagenenud ründeviise on seadmekoodi õngitsus (device code phishing), mis ei varasta kasutaja parooli ega MFA-koodi, vaid kasutab ära Microsofti õiguspärast autentimisprotsessi. Seetõttu võivad ründe ohvriks langeda ka need kasutajad ja organisatsioonid, kes kasutavad õngitsuskindlaid autentimismeetodeid. Kirjutasime RIA blogis, et kuidas selline rünne toimub, kuidas seda ära tunda ja selle riske vähendada.
Kuna droonid on üha tavalisemad töö- ja abivahendid ja nende kasutamisega kaasnevad ka küberriskid, siis koostasime Rahvusvahelise Kaitseuuringute Keskusega (RKK) droonide küberturvalisuse analüüsi. Droon on nagu lendav arvuti - sellel on tarkvara, sideühendused, sensorid ja andmed, mida saab sarnaselt teiste IT-seadmetega rünnata või kuritarvitada. Lisaks turvanõrkustele ja andmeleketele tuleb arvestada droonidele omaste ohtudega nagu side- ja satelliitnavigatsiooni häirimine või võltsimine. Loe lähemalt RIA kodulehelt.
Koolidel on taas võimalus tellida tasuta õppematerjale, mis aitavad lastel interneti kasutamisega seotud ohte ära tunda ja vältida. Tööraamat on mõeldud 7–11-aastatele lastele ning tutvustab interneti ja nutiseadmete turvalisuse teemasid lastele arusaadaval ja huvipakkuval viisil, kasutades selleks ristsõnu, harjutusi ja mänge. Näiteks on seal juttu oma kontode ja nutiseadmete kaitsmisest, internetis võõrastega suhtlemisest ja küberkiusamisest, aga ka nutisõltuvusest ja muust. Materjale on võimalik tellida kuni 14. septembrini ja täpsema info leiad meie kodulehelt.
Rahvusvaheline olukord
Suurbritannia tehisaru turvalisust uuriv instituut (AI Security Institute, AISI) andis blogipostituses teada, et OpenAI ja Anthropicu mudelite kontrollimisel avastati uusi turvarikkumisi. Tehisaruagendid viisid omaalgatuslikult läbi lubamatuid tegevusi, näiteks lõi üks agent veebis libaidentiteete, et pääseda ligi turvatud süsteemidele. Intsidendid leidsid aset turvatestide käigus, mida AISI korraldas mudelite tegeliku võimekuse hindamiseks. Kõige tõsisema intsidendi käigus kirjutas tehisaruagent pahatahtliku koodi ja püüdis GitHubi abil läbi viia tarneahelarünnet. AISI kinnitusel reaalset kahju intsidentidest ei sündinud, kuid toimunu toob välja tõsised riskid seoses tehisaruagentide autonoomiaga. Ka Facebooki omanikfirma Meta teatas, et testimiskeskkonnas tekkinud probleem võimaldas ühel nende tehisarumudelil luua ühendus internetiga ja häkkida teise organisatsiooni süsteemi.
President Trump andis välja memorandumi, mille tulemusel saavad eelkontrolli läbinud USA küberturbe-ettevõtted edaspidi võimaluse viia läbi ründeoperatsioone rahvusvaheliste kriminaalsete võrgustike vastu. Memorandumiga luuakse programm Riikliku koordinatsioonikeskuse (National Coordination Centre) alla, millesse vastu võetud ettevõtted saavad teatud tingimustel õiguse läbi viia küberründe operatsioone küberkurjategijate võrgustike vastu. Sellised operatsioonid vajavad eelnevat heakskiitu siseministeeriumi ja justiitsministeeriumi poolt ning need ei tohi ohustada kellegi elu ega olla rahvusvahelise õiguse mõistes samal tasemel relvastatud rünnaku või jõu kasutamisega. Initsiatiivi eesmärk on tõhustada võitlust küberkuritegevusega, mille läbi kaotasid ameeriklased eelmisel aastal ligi 21 miljardit dollarit.
Augustis selgus, et Läti riigimetsaettevõtet tabanud lunavararünne sai võimalikuks kaks aastat paikamata haavatavuse tõttu. 11. juunil õnnestus rühmitusel ByteToBreach sisse tungida Läti riigimetsa majandava ettevõtte LVM sisemisse süsteemi GeoServer, kus töödeldakse ruumiandmeid. Ründajad liikusid sealtkaudu edasi ning viisid 22. juunil läbi laiema rünnaku, kus krüpteeriti ettevõtte faile ja varastati andmeid. 16. augustil kinnitasid eksperdid Läti riigitelevisioonis, et esmane ligipääs saadi läbi paikamata turvanõrkuse, millele Läti CERT oli osundanud juba kaks aastat tagasi. LVM-i IT taristu direktor tunnistas, et info jäi nende poolt tähelepanuta, kuna nad ei osanud CERT-i hoiatust õigesti lugeda.
Läti transpordiministeeriumi haldusalas tegutsev riiklik liiklusohutuse direktoraat (CSDD) andis teada küberründest, mille tagajärjel pääsesid kurjategijad ligi 1,2 miljoni inimese ja 200 000 ettevõtte andmetele, mis sisaldusid alates 2008 väljastatud maksekviitungitel. Andmete hulgas on nimed, isikukoodid, sõidukite registreerimisnumbrid, aadressid ja makseandmed. Ründe võimalikku toimepanijat ei ole avalikustatud ja praegu teadaolevalt ei ole kurjategijad varastatud andmeid avaldanud. Läti peaminister sundis juhtunu tõttu ametist lahkuma nii CSDD nõukogu kui ka juhatuse, viidates hoolimatusele küberturbenõuete rakendamisel. CSDD on Läti riigile kuuluv aktsiaselts ning ühe probleemina on esile toodud asjaolu, et CSDD ei kasutanud Läti CERTi kaitseteenuseid (kasutati telekomifirma TET küberturbeteenust, mille monitooring aga rünnet ei tuvastanud).
Iraani häkkerid lülitasid Briti elektrijaama neljaks päevaks välja. Briti ajaleht The Telegraph teatas varem avaldamata küberrünnakust riigi elutähtsa taristu vastu, mille taga olid valitsusasutuste hinnangul Iraani valitsuse heaks töötavad häkkerid. Rünnaku tõttu oli Briti elektrijaam neli päeva rivist väljas ning briti ametivõimude sõnul on tegemist esimese eduka küberründega Ühendkuningriigi energiataristu vastu. Lehe teatel oli tegu väikese võimsusega elektrijaamaga ning riigi elektrivarustusele toimunu mõju ei avaldanud. Rünnak toimus juulis ja langes ajaliselt kokku perioodiga, mil Iraani taustaga häkkerid ründasid mitmeid veetaristu objekte USA-s. Ajastus andis alust spekulatsioonidele, et Iraani häkkerid viivad läbi laiemat, koordineeritud ründekampaaniat lääneriikide elutähtsa taristu vastu.
Norra valitsuse digitaalset taristut tabas massiivne ummistusrünnak, mille tõttu olid paljud avalikud teenused häiritud. Rünnak oli suunatud Norra digitaalagentuuri Digdir ja selle teenusepakkuja Vivicta vastu ning mõjutas näiteks digitaalset allkirjastamist, asutustevahelist andmevahetust ning avalikesse teenustesse sisselogimist. See on suve jooksul juba kolmas kord, kui Norra avalikke teenuseid ummistusrünnetega häiritakse. Venemeelne häktivistide rühmitus Server Killers on ründe endale omistanud ja kuulutanud Norrale „kübersõja“, kättemaksuks Norra ja Ukraina 23. augustil sõlmitud uue kaitse- ja julgeolekukoostöö kokkuleppe eest ning rahalise toetuse eest Ukraina kaitsevõime arendamiseks.
Berliini liidumaa valitsus teavitas neid tabanud küberründest ja lunarahanõudest. Lunavararühmitus Rhysida kinnitab rünnet oma tumeveebilehel. Ühtlasi väidab rühmitus enda valduses olevat 5,79 terabaiti varastatud andmeid, sealhulgas rohkem kui 12 000 inimese isikuandmed, ning ähvardab panna need oksjonile. Ründe ajastus on poliitiliselt mõnevõrra tundlik, sest mõne nädala pärast valib Berliini liidumaa oma parlamenti. Rhysida on 2023. aastal esile kerkinud kuritegelik rühmitus, mis on ka varem avaliku sektori sihtmärke rünnanud, nende ohvrite hulgas on näiteks Briti raamatukogu ja Tšiili kaitsevägi.
Viimati uuendatud 04.09.2026
